PARTE XLI · Computación, datos e Internet
458
Redes e Internet: mover paquetes entre sistemas
Internet no es un lugar ni una red única: es cooperación técnica entre redes autónomas que aceptan protocolos comunes
En este capítulo
Enviar un mensaje parece una acción única. En realidad, el nombre del destino se resuelve, los datos se fragmentan o agrupan, cada paquete atraviesa enlaces administrados por organizaciones distintas y los extremos detectan pérdidas o reordenamiento. Ningún operador conoce o controla necesariamente el trayecto completo.
Una red conecta sistemas que intercambian datos mediante reglas compartidas. Internet es una interconexión mundial de redes autónomas que usan la familia de protocolos de Internet. No es la Web, aunque la Web funcione sobre ella; tampoco es una nube central administrada por una sola institución.
Este capítulo pregunta: ¿cómo cooperan capas, direcciones, rutas, transporte y nombres para mover información entre extremos sin que toda la red dependa de un centro único?
458.1. Capas y protocolos#
Un protocolo define mensajes, significado, orden y respuestas esperadas entre participantes. Puede especificar qué hacer ante pérdida, repetición o datos inválidos. Compartir un medio físico no basta: los extremos deben interpretar de forma compatible.
La organización en capas limita lo que cada componente necesita conocer. Una aplicación produce datos; el transporte puede formar flujos o datagramas; IP crea paquetes encaminables entre redes; el enlace los mueve en un tramo físico o lógico. Cada capa añade información de control y presenta un servicio a la superior.
La encapsulación no crea aislamiento perfecto. El tamaño de un paquete, el tiempo y los campos visibles atraviesan capas; una limitación del enlace puede afectar al transporte; una aplicación puede asumir propiedades que el nivel inferior no ofrece. Las capas son fronteras de diseño, no paredes herméticas.
Los modelos son guías. La familia TCP/IP no coincide exactamente con las siete capas del modelo OSI, y protocolos reales pueden cruzar límites o combinar funciones. Lo importante es preguntar qué contrato ofrece cada nivel y quién repara un fallo.
Los paquetes permiten compartir enlaces entre múltiples conversaciones. Contienen cabeceras y carga útil; los nodos intermedios examinan la información necesaria para reenviar. No necesitan reservar una ruta física exclusiva de extremo a extremo. Esta multiplexación mejora utilización y produce colas variables.
Un protocolo abierto permite implementaciones independientes, pero interoperabilidad requiere probar casos y ambigüedades. Que dos productos declaren el mismo estándar no garantiza que coincidan en extensiones, errores o versiones.
458.2. Direcciones, rutas y conmutación#
Una dirección IP identifica una interfaz o conjunto de interfaces en la capa de red. IPv4 usa 32 bits; IPv6, 128. La dirección ayuda a encaminar, pero no prueba identidad humana, propiedad, ubicación exacta ni autenticidad del emisor.
En una red local, mecanismos de enlace entregan tramas entre vecinos. Un conmutador suele reenviar según identificadores del enlace; un router recibe paquetes IP y decide el siguiente salto según su tabla. Un paquete atraviesa una secuencia de decisiones locales, no una ruta escrita completa en cada caso ordinario.
Los prefijos agrupan direcciones. Un router busca la coincidencia más específica conocida; si ninguna aplica, puede usar una ruta por defecto o descartar. Agregar prefijos mantiene tablas manejables, a costa de ocultar detalles internos.
La ruta de ida puede diferir de la de vuelta y cambiar durante una conexión. Fallos, políticas y congestión alteran anuncios. traceroute observa ciertos saltos y respuestas, no revela necesariamente el camino universal ni todas las decisiones.
Internet se compone de sistemas autónomos: redes bajo una política de enrutamiento común. Dentro de una organización se calcula alcance técnico; entre organizaciones, el intercambio de rutas incorpora acuerdos comerciales y políticas. La ruta elegida no siempre es la más corta geográficamente.
La traducción de direcciones permite que múltiples dispositivos compartan direcciones públicas bajo ciertos diseños. Conserva escasez de IPv4 y añade estado, pero complica conexiones entrantes y rompe la idea simple de alcance extremo a extremo. IPv6 amplía el espacio; no elimina por sí solo filtrado, errores de configuración o necesidad de seguridad.
458.3. Transporte, fiabilidad y congestión#
IP ofrece entrega de paquetes sin prometer llegada, orden ni ausencia de duplicados. El transporte añade servicios entre procesos identificados por puertos u otros mecanismos. La aplicación elige qué garantías necesita.
TCP ofrece un flujo de bytes fiable y ordenado entre extremos. Usa números de secuencia, reconocimientos y retransmisiones. «Fiable» significa que entrega los bytes aceptados en orden o informa fallo; no que el contenido sea verdadero, confidencial o procesado exactamente una vez por la aplicación.
Un flujo de bytes no conserva mensajes. Si una aplicación envía dos bloques, el receptor puede leerlos juntos o por partes. El protocolo de aplicación debe delimitar longitud, estructura o terminador. Confundir escritura con mensaje produce errores sutiles.
UDP entrega datagramas con menos estado y sin retransmisión u orden garantizados por el protocolo. Es útil cuando la aplicación tolera pérdidas, implementa sus propias garantías o valora latencia y control. «Sin conexión» no significa sin contexto en firewalls, traductores o aplicación.
La congestión aparece cuando la demanda supera capacidad en algún punto. Las colas aumentan latencia y finalmente descartan. Retransmitir agresivamente puede empeorar el problema. TCP ajusta envío según señales de pérdida, tiempo o notificación explícita; RFC 9293 exige algoritmos básicos para evitar colapso.
Control de flujo y control de congestión responden a límites distintos. El primero evita desbordar al receptor; el segundo evita sobrecargar la red. Un receptor rápido no garantiza que el camino soporte más tráfico.
458.4. DNS y resolución de nombres#
Las personas prefieren nombres; el encaminamiento usa direcciones. El Sistema de Nombres de Dominio es una base distribuida y jerárquica que asocia nombres con registros: direcciones, servidores de correo, delegaciones y otros datos. No es un directorio de todas las páginas ni un motor de búsqueda.
El espacio de nombres se divide en zonas administradas por autoridades distintas. Un servidor autoritativo responde según su zona o remite hacia otra. Un resolvedor recursivo consulta en nombre del cliente y puede almacenar respuestas temporalmente.
La caché reduce latencia y carga. Cada registro posee un tiempo de vida; hasta que expire, distintos resolvedores pueden devolver versiones diferentes. «Propagar DNS» suele describir expiración y actualización de cachés distribuidas, no el envío instantáneo de una copia a todo Internet.
Un nombre puede resolver a varias direcciones por disponibilidad o proximidad; varias denominaciones pueden apuntar al mismo servicio. Resolver dirección no demuestra que el extremo sea legítimo. La autenticación de la conexión requiere mecanismos adicionales.
DNSSEC permite autenticar origen e integridad de ciertos datos mediante una cadena de firmas y delegaciones. No cifra por sí mismo las consultas ni garantiza que el servicio asociado sea benigno. Confidencialidad de consulta, autenticación del transporte y seguridad de contenido son propiedades distintas.
La resolución puede fallar aunque el servidor final funcione. También puede responder correctamente con información obsoleta según el TTL. Diagnosticar exige separar nombre, dirección, ruta, transporte y aplicación.
458.5. Interconexión, operadores y gobernanza técnica#
Internet funciona porque redes con intereses distintos aceptan protocolos y coordinan identificadores. Proveedores de acceso, redes académicas, empresas, puntos de intercambio, centros de datos y operadores de contenido negocian tránsito o intercambio directo. La topología económica influye en la técnica.
No hay un único «dueño de Internet». La IETF desarrolla estándares mediante trabajo abierto, revisión y experiencia; la IANA coordina ciertos registros de parámetros y números; registros regionales distribuyen recursos numéricos; operadores deciden despliegue. Otras instituciones intervienen en nombres, políticas nacionales e infraestructura.
Un RFC no es automáticamente un estándar ni obliga jurídicamente a cada red. Algunos documentan estándares, buenas prácticas, experimentos o información. La adopción depende de interoperabilidad, incentivos, compatibilidad y operación. Un diseño superior en papel puede tardar décadas en desplegarse.
La neutralidad de extremo a extremo es una idea de arquitectura, no una descripción absoluta. Firewalls, NAT, proxies, redes de distribución y filtrado modifican o median tráfico. Pueden aportar protección y rendimiento, y también crear concentración o bloqueo.
La resiliencia procede de rutas, implementaciones y operadores diversos, pero la concentración en resolución, alojamiento, certificados o enlaces crea dependencias comunes. Redundancia aparente puede compartir fibra, energía o proveedor. Hay que mapear fallos correlacionados.
Las decisiones técnicas distribuyen poder. Priorizar tráfico, bloquear prefijos, retirar un dominio o diseñar un protocolo afecta acceso y observabilidad. Gobernanza técnica no elimina conflictos políticos; establece procedimientos y puntos donde se toman decisiones.
Síntesis#
Internet conecta redes autónomas mediante protocolos por capas. IP transporta paquetes salto a salto; el enrutamiento combina alcance y política. TCP añade flujo fiable y control de congestión, mientras otros transportes ofrecen contratos distintos. DNS resuelve nombres mediante delegación y caché. La infraestructura se sostiene por acuerdos, estándares abiertos y operación distribuida, no por un centro único; esa distribución convive con concentraciones y fallos compartidos.
Preguntas de transferencia#
1. Un paquete llegó desde una dirección IP concreta. ¿Identifica a una persona?#
No. Puede representar una interfaz compartida, traductor, proxy o dirección reasignada. Se necesita contexto y evidencia adicional.
2. TCP confirmó la entrega. ¿La aplicación procesó el pago exactamente una vez?#
No. TCP confirma bytes recibidos por el extremo, no la semántica de la operación. La aplicación necesita identidad, idempotencia y confirmación propia.
3. Cambiaste un registro DNS y algunos usuarios aún ven el anterior. ¿Es necesariamente un fallo?#
No. Sus resolvedores pueden conservarlo hasta el TTL. También conviene comprobar delegación y servidores autoritativos.
4. Hay dos enlaces de salida. ¿La red es resistente a una excavadora?#
Sólo si no comparten conducto, energía, equipo o proveedor vulnerable al mismo incidente. La diversidad lógica puede ocultar dependencia física.
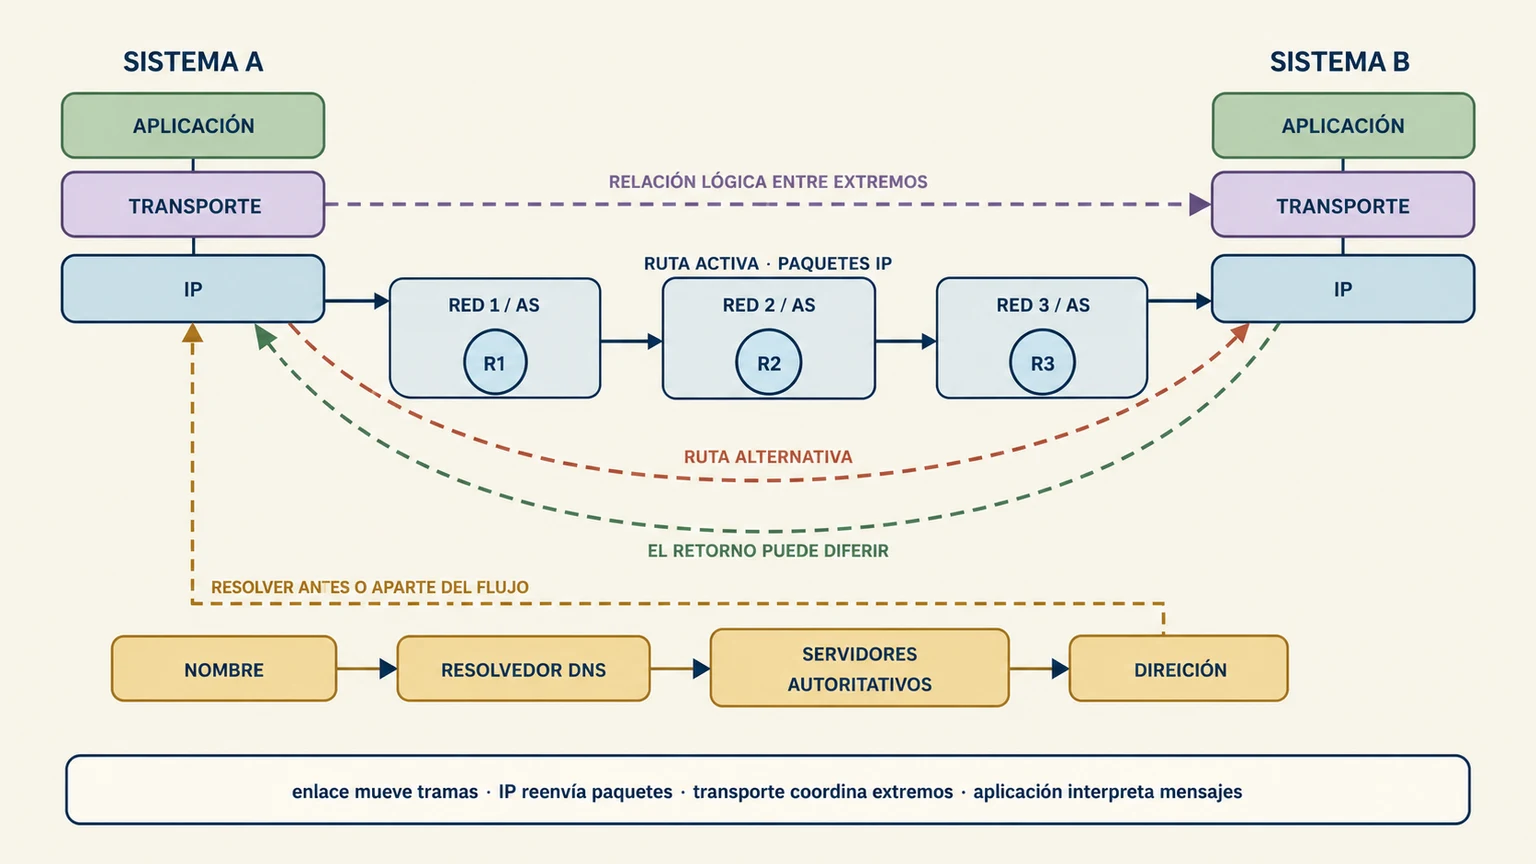
Clave de lectura. La línea de transporte es una relación lógica entre extremos; los routers intermedios reenvían paquetes IP sin formar parte de esa conexión.
Fuentes y lecturas del capítulo#
- S. Deering y R. Hinden. RFC 8200: Internet Protocol, Version 6 (IPv6) Specification. IETF, 2017.
- W. Eddy, editor. RFC 9293: Transmission Control Protocol (TCP). IETF, 2022.
- P. Mockapetris. RFC 1034: Domain Names — Concepts and Facilities y RFC 1035: Implementation and Specification. 1987.
- S. Bradner. RFC 2026: The Internet Standards Process — Revision 3. IETF, 1996, actualizado por documentos posteriores.
- James Kurose y Keith Ross. Computer Networking: A Top-Down Approach. Pearson, 8.ª edición, 2020.