PARTE XXXV · Ingeniería, materiales y diseño de sistemas
396
Control: medir, comparar y corregir
Corregir no es mandar más fuerte: es observar, modelar y actuar dentro de límites
En este capítulo
Un termostato puede mantener una habitación cerca de una temperatura elegida, pero no porque «sepa» qué es el frío. Mide una señal imperfecta, la compara con una referencia y actúa sobre una fuente de calor que responde con demora. Si la puerta se abre, el sol cambia o el sensor está junto al radiador, el mismo algoritmo puede producir resultados distintos. La calidad del control depende tanto de qué se mide y dónde como de la orden que se envía.
Un sistema de control relaciona un objetivo con una acción mediante una representación del estado de una planta. La planta puede ser un motor, un horno, una red de agua, un vehículo o un proceso químico. El controlador decide a partir de mediciones, un modelo, reglas y límites; el actuador modifica el sistema; las perturbaciones lo apartan del objetivo. El control no elimina la incertidumbre ni convierte una variable no observada en una variable conocida.
La corrección solo funciona cuando objetivo, medición y capacidad de actuar conservan una relación suficientemente fiel. La realimentación puede compensar una perturbación y también amplificar ruido, perseguir una señal atrasada o exigir una acción que el actuador no puede realizar. Por eso estabilidad, límites y recuperación pertenecen al mecanismo central, no a una revisión posterior. El capítulo 395 trata propiedades de fluidos, bombas, redes y transferencia; aquí esos sistemas sirven como plantas de control, no como manual de hidráulica. El 397 abordará materiales semiconductores y circuitos; aquí la electrónica aparece solo como medio de medición, cálculo o actuación.
396.1. Sensores, actuadores y objetivos#
Un objetivo define qué se quiere mantener, seguir, limitar o coordinar. Puede ser temperatura, posición, velocidad, presión, nivel, composición, potencia, calidad o una condición de seguridad. La referencia puede ser fija, programada o depender de otra variable. Un objetivo bien formulado incluye rango, rapidez aceptable, error permitido, consumo, restricciones y condiciones de operación. «Mantener estable» no dice si se tolera una oscilación, cuánto tiempo puede durar o qué ocurre si el sensor deja de funcionar.
Un sensor traduce una magnitud física o estado en una señal. Tiene rango, resolución, exactitud, repetibilidad, tiempo de respuesta, deriva, ubicación, medio de contacto y modos de fallo. Un termopar mide temperatura en su unión, no la temperatura de todo un tanque; un sensor de presión puede obstruirse; un encoder puede perder posición tras un reinicio; una cámara puede confundir reflejo con objeto. La medición es evidencia condicionada, no una ventana transparente al estado del sistema.
La ubicación decide qué estado queda visible. Un sensor junto a una pared puede ver una temperatura distinta del núcleo; uno después de una válvula puede no detectar una fluctuación anterior; uno con mucho filtrado puede ocultar un evento rápido. Colocar muchos sensores no resuelve un modelo equivocado si todos miden la misma región. La selección debe preguntar qué variable gobierna la función o el peligro, qué rapidez exige la respuesta y qué incertidumbre es aceptable.
Un actuador convierte la decisión en una acción: una válvula modifica una resistencia al flujo, un motor cambia par, un calentador aporta energía, un freno cambia movimiento, una bomba añade energía al fluido y modifica presión o caudal según la red, y una señal puede modificar la conducta de otro sistema. El actuador tiene límites de recorrido, fuerza, velocidad, resolución, energía y respuesta. Puede saturarse, atascarse, tener histéresis o actuar en dirección opuesta si se configura mal. Una orden correcta no produce el efecto esperado cuando el actuador no tiene capacidad, autoridad o conexión adecuada con la planta.
La planta posee dinámica propia. Masa, capacidad térmica, fricción, elasticidad, volumen, reacciones químicas y almacenamiento de energía hacen que una entrada no produzca un cambio instantáneo. Una válvula que se abre modifica caudal; el caudal modifica nivel; el nivel modifica presión y la presión vuelve a afectar caudal. Controlar una variable aislada puede perturbar otra. El diseño debe declarar qué variables son manipuladas, cuáles se observan y cuáles quedan fuera del alcance.
La cadena sensor-controlador-actuador tiene errores de escala, unidades, signo y tiempo. Una ganancia incorrecta puede sobreactuar; una señal invertida puede convertir realimentación negativa en positiva; una unidad mal interpretada puede ordenar una acción peligrosa; una marca de tiempo incorrecta puede hacer que el controlador responda a un estado antiguo. Las pruebas deben incluir rango, pérdida de señal, señal congelada, ruido, reinicio y discrepancia entre sensores.
La observación, la inferencia y la recomendación se separan. «La lectura subió» es observación; «el proceso se está calentando por la reacción» es inferencia; «cortar alimentación y activar enfriamiento» es recomendación. La inferencia depende del modelo y de señales adicionales; la recomendación depende de consecuencias, autoridad y procedimientos. Esta distinción evita que una lectura incierta se convierta en un diagnóstico automático con consecuencias no revisadas.
396.2. Lazo abierto y lazo cerrado#
En un lazo abierto, el controlador ejecuta una acción sin comparar continuamente el resultado con el objetivo. Un temporizador enciende una bomba durante un intervalo, una máquina mueve un eje una distancia calculada o una válvula recibe una apertura predefinida. Puede ser simple, barato y suficiente cuando la planta es predecible y la perturbación pequeña. Si cambia la carga, la temperatura ambiente, la fricción o el suministro, la acción deja de producir el resultado esperado.
En un lazo cerrado, el sistema mide una salida, calcula el error
Un controlador proporcional puede actuar según el error; uno integral acumula error persistente; uno derivativo responde a su variación. La combinación PID es útil en muchas aplicaciones, pero sus partes tienen límites. La integral puede seguir acumulándose cuando el actuador está saturado y producir sobreimpulso al recuperar capacidad; la derivada puede amplificar ruido; una ganancia alta puede volver oscilatorio un sistema demorado. Sintonizar no es copiar tres números: requiere conocer la dinámica, los límites, el ruido y el objetivo.
La realimentación puede hacer un sistema más preciso frente a perturbaciones, pero no recupera información que nunca se midió. Si el sensor no observa una variable relevante o la salida está mal elegida, el controlador puede reducir el error visible y empeorar el estado oculto. Un nivel correcto puede coexistir con temperatura peligrosa; una velocidad correcta puede ocultar vibración; una presión media correcta puede ocultar pulsos. La arquitectura de medición debe corresponder al riesgo y a la función.
El control anticipativo usa un modelo de perturbaciones para actuar antes de que aparezca un error en la salida; el control en cascada usa una variable interna más rápida para corregir antes; el control por restricciones limita acciones en una región segura. Estas estructuras pueden mejorar respuesta, pero añaden sensores, modelos y modos de fallo. Una anticipación incorrecta puede inyectar un error; una cascada puede perder su variable secundaria; un límite mal definido puede impedir una maniobra necesaria. Cada complejidad necesita una evidencia y un plan de degradación.
Un lazo requiere autoridad definida. El controlador puede ajustar una válvula, pero quizá no pueda cambiar un setpoint que afecta seguridad; el operador puede aceptar una producción menor, pero no anular una barrera; un sistema supervisor puede recomendar una acción sin tener permiso para ejecutarla. Separar control básico, alarmas, interlocks y acciones de emergencia evita que una sola lógica concentre todas las funciones. La autoridad debe registrarse y ser comprensible durante condiciones normales y anómalas.
396.3. Estabilidad, demoras y oscilaciones#
La estabilidad significa que una perturbación limitada no hace crecer indefinidamente la respuesta del sistema. Una habitación tarda en calentarse; el controlador que aumenta potencia porque aún no ve el efecto puede sobrepasar la referencia y luego corregir en exceso. La dinámica resulta de planta, sensor, actuador, muestreo, filtrado, cálculo y comunicación. Un lazo estable puede ser lento; uno rápido puede ser frágil; un sistema que parece estable en un rango puede oscilar cuando cambia la carga.
La demora es el tiempo entre actuar y observar el efecto. Durante ese intervalo el controlador trabaja con información antigua. Si la corrección llega después de que la perturbación cambió, puede sumar acciones incompatibles y producir oscilación. El tiempo de transporte en una tubería, la inercia térmica, el procesamiento de una imagen y la latencia de una red son demoras físicas o informacionales. Reducir una demora puede mejorar control, pero no siempre es posible o conveniente: un filtro puede proteger frente al ruido a costa de respuesta.
El sobreimpulso es una respuesta que cruza temporalmente la referencia. Puede ser tolerable en una temperatura, inadmisible en una presión o peligroso en una posición. El tiempo de establecimiento describe cuánto tarda en entrar y permanecer dentro de un rango; la precisión estacionaria describe el error después del transitorio. Estas métricas deben relacionarse con función y riesgo. Optimizar una respuesta rápida sin limitar sobreimpulso no es mejorar el control.
La estabilidad se analiza con modelos, simulación y pruebas. Los modelos lineales ayudan cerca de un punto de operación; una planta real puede ser no lineal, saturarse, cambiar de modo, tener fricción estática o modificar sus parámetros. MIT OpenCourseWare presenta herramientas de dominio temporal y frecuencial, estabilidad y diseño de lazos; sus modelos son instrumentos para razonar, no sustitutos de validar el sistema físico.
El margen de estabilidad expresa cuánto cambio adicional puede tolerar un sistema antes de volverse inaceptable según el criterio elegido. Un margen amplio no garantiza desempeño en todas las condiciones: puede haber saturación, ruido, no linealidad, fallo de sensor o perturbaciones no modeladas. La robustez exige explorar variaciones plausibles de masa, fricción, temperatura, retraso, ganancia, comunicación y carga. El texto abierto de MIT sobre diseño con incertidumbre subraya que el sistema instalado enfrenta incertidumbres de entorno, parámetros, medición y realimentación.
La oscilación puede ser visible como una variable que sube y baja, o aparecer como fatiga, ruido, desgaste, consumo y errores intermitentes. Una corrección que parece pequeña en software puede excitar una resonancia mecánica o una dinámica de red. Aumentar la ganancia para «hacerlo más firme» puede empeorar el acoplamiento. La prueba debe observar el sistema completo, incluyendo actuador, estructura, energía y personas que responden a alarmas o movimientos.
396.4. Perturbaciones y límites de respuesta#
Una perturbación es una entrada que afecta la planta sin ser la acción principal del controlador. Puede ser una ráfaga de viento, una puerta abierta, un cambio de carga, una variación de materia prima, una fuga, una pérdida de tensión o una orden de otro subsistema. Algunas se pueden medir y anticipar; otras solo se detectan por su efecto. El control no debe juzgarse únicamente en un estado nominal, sino frente a perturbaciones plausibles y combinaciones relevantes.
El ruido de medición no es lo mismo que una perturbación física. Filtrarlo puede producir una señal más estable, pero añadir demora. Promediar puede ocultar un pico peligroso. La redundancia puede detectar discrepancias, pero dos sensores con el mismo error común no son independientes. La plausibilidad de una lectura se evalúa con rango, velocidad, coherencia física, comparación entre instrumentos y estado del sistema. Rechazar toda lectura inesperada puede ocultar un evento real; aceptar toda lectura puede disparar una acción errónea.
Todo actuador tiene límites. Una válvula no abre más allá de su recorrido, un motor no entrega par infinito, un calentador no extrae calor, un freno se calienta, una batería se descarga y una red pierde capacidad. Cuando el controlador pide más de lo disponible, aparece saturación. El error puede seguir acumulándose, la salida deja de seguir la orden y una recuperación posterior produce sobreimpulso. Se denomina anti-windup a las estrategias que limitan o corrigen esa acumulación integral mientras el actuador está saturado. Estas estrategias, los límites y la gestión de estados son parte del diseño, no un parche después de observar la falla.
Los límites de seguridad pueden ser diferentes de los límites de control. El controlador busca una referencia; un interlock evita una condición peligrosa; una válvula de alivio protege frente a sobrepresión; una parada de emergencia lleva el sistema a un estado menos activo. Estas barreras no deben confundirse ni depender siempre del mismo sensor, fuente de energía o software. Su independencia y capacidad se comprueban según el riesgo, y sus pruebas no se sustituyen por asumir que nunca serán necesarias.
Una perturbación puede cambiar el modelo. Un filtro que se ensucia aumenta pérdida de carga; un rodamiento que se desgasta cambia fricción; un proceso que envejece responde más lento; una estructura que pierde rigidez cambia su frecuencia; una persona que aprende compensa un defecto. El controlador puede seguir funcionando mientras su margen se reduce. El monitoreo de condición, la recalibración, el mantenimiento y la revisión de parámetros detectan esa deriva. Controlar no es solo cerrar el lazo; es conservar la relación entre modelo y planta.
La respuesta debe tener modos definidos. En automático, el sistema calcula y actúa; en manual, una persona selecciona acciones; en supervisado, el software propone o limita y la persona autoriza; en degradado, se conserva una función mínima; en seguro, se lleva el sistema a un estado de menor peligro. Cambiar de modo puede causar saltos de señal o conflicto de autoridad. Las transiciones se prueban con pérdida de sensor, comunicación, energía, operador, referencia y actuador, y no solo en un simulador ideal.
396.5. Automatización, supervisión y modos de fallo#
La automatización delega una decisión o secuencia a un sistema que mide, calcula y actúa con poca intervención directa. Puede reducir exposición, repetir una operación, mantener precisión o permitir respuestas rápidas. También puede hacer más difícil comprender el estado, concentrar una dependencia o propagar un error de configuración. Automatizar una tarea no elimina la responsabilidad: cambia quién diseña, verifica, supervisa, mantiene y autoriza sus límites.
La supervisión eficaz no consiste en mirar una pantalla llena de valores. Una persona necesita saber qué objetivo está activo, qué mide el sistema, qué está haciendo, qué límites se aproximan, qué incertidumbre existe y qué acción puede realizar. La interfaz debe mostrar tendencia y estado, distinguir alarma de información y permitir confirmar una transición. El capítulo 341 trata controles, pantallas y automatización desde interacción humano–máquina; aquí la frontera es el comportamiento del lazo y la asignación de autoridad, no el diseño visual general.
Una alarma significa que una condición requiere atención y una respuesta definida. Si se configura para avisar cada fluctuación, se vuelve ruido; si se configura tarde, da poco tiempo; si no se puede actuar, no es una barrera útil. La serie ISA-18 describe un ciclo de vida para identificar, racionalizar, diseñar, mantener y modificar alarmas en industrias de proceso, e insiste en que deben ser relevantes y accionables. La gestión de alarmas incluye cambios de modo, arranque, parada y evaluación posterior, no solo colores en una pantalla.
Los modos de fallo incluyen sensor abierto o congelado, actuador atascado, signo invertido, reloj desincronizado, software reiniciado, comunicación perdida, alimentación degradada, parámetros incorrectos y modelo fuera de rango. Cada fallo puede producir ausencia de acción, acción excesiva o falsa confianza. El sistema debe detectar lo que pueda, limitar consecuencias, registrar el estado y llevar a un modo definido. Una copia de seguridad que comparte la misma configuración o fuente de energía no es independencia completa.
La seguridad funcional trata funciones cuya finalidad es reducir riesgo mediante detección y acción. No toda función de control es una función de seguridad, y una alarma no equivale a un sistema independiente de protección. La IEC 61508-1 establece un marco general para sistemas eléctricos, electrónicos y electrónicos programables que realizan funciones de seguridad; las normas sectoriales pueden añadir requisitos. La selección de arquitectura, nivel de integridad, pruebas y mantenimiento depende del peligro, la exposición y el contexto regulatorio. Esta explicación no ofrece recetas de configuración: las decisiones deben seguir análisis de peligros, normas aplicables, revisión competente y pruebas documentadas.
La automatización puede degradarse de modo seguro o de modo opaco. Un modo seguro no significa siempre detener todo: puede mantener ventilación, enfriamiento, soporte vital o comunicación mientras aísla una fuente de peligro. La respuesta se diseña para el sistema y sus consecuencias. Si el retorno a automático puede reactivar una orden antigua, la transición necesita confirmación y sincronización. Si el manual permite una acción que el automático habría impedido, la autoridad y los límites deben ser explícitos.
El modo manual tampoco es una garantía de control. Puede requerir que una persona actúe más deprisa de lo que permite el proceso, interpretar unidades distintas o coordinar varios actuadores sin una vista común del estado. Un diseño recuperable conserva indicaciones de posición, límites, energía y causa del cambio, y evita que una orden vieja reaparezca después de un reinicio. Las prácticas de simulación, prueba en seco y mantenimiento deben ejercitar transiciones, no solo el régimen estable. La evidencia de que un sistema funciona en automático no demuestra que el manual sea seguro, ni al contrario.
Los lazos tampoco viven aislados. Un controlador de temperatura puede competir con otro de caudal; un regulador local puede ignorar una restricción global; dos equipos pueden reaccionar sobre la misma variable con escalas de tiempo diferentes. La coordinación requiere definir jerarquías, prioridades, límites y condiciones de transferencia. Cuando un lazo cambia de modo, sus vecinos deben recibir una señal coherente y un estado que permita interpretar la transición. Muchos comportamientos atribuidos a «inestabilidad del algoritmo» son en realidad conflictos entre objetivos o entre controladores que no comparten el mismo modelo.
El muestreo digital añade una decisión temporal. Si se mide demasiado despacio, se pierde una variación importante; si se mide demasiado rápido con ruido y sin capacidad de actuación, se procesa información que no mejora la decisión. La cuantización, el redondeo, el reloj, el retardo de comunicación y la pérdida de paquetes pueden alterar una respuesta aparentemente continua. El diseño debe comprobar el caso de datos atrasados, repetidos o ausentes, y establecer qué valor puede conservarse, durante cuánto tiempo y con qué indicación de incertidumbre.
La responsabilidad se reparte por ciclo de vida. El diseñador especifica objetivos y límites; el integrador prueba interfaces; el operador interpreta estados y responde; el mantenedor conserva sensores, actuadores y parámetros; el responsable de cambios revisa impactos; la organización aprende de alarmas, incidentes y casi incidentes. Un sistema que solo funciona cuando una persona experta recuerda un atajo no está completamente controlado. La documentación y el entrenamiento deben conservar la razón de una decisión, no solo la secuencia de botones.
Controlar es medir una diferencia y actuar sobre una planta sin olvidar lo que no se mide. La realimentación corrige perturbaciones, pero introduce demoras, ruido y modos de fallo; la automatización amplía capacidad, pero no sustituye juicio, límites ni responsabilidad. Un sistema defendible especifica objetivos verificables, sensores adecuados, actuadores con capacidad, estabilidad suficiente, barreras independientes y modos de degradación. También debe demostrar que la planta alcanza el objetivo en condiciones normales, conserva un comportamiento aceptable ante perturbaciones y permite reconocer el estado y recuperar una condición segura cuando el modelo deja de representar la realidad.
Esa demostración exige análisis, inspección, simulación, pruebas y registros; ninguna pantalla o cifra única sustituye la cadena de evidencia. También exige autoridad explícita: alguien mantiene el sensor, aprueba parámetros, revisa alarmas y decide cuándo puede volver a operarse. La trazabilidad de esas decisiones permite aprender de una desviación sin convertirla en culpa retrospectiva. La pregunta final no es cuánto puede automatizarse, sino qué puede delegarse de manera comprensible, segura y recuperable.
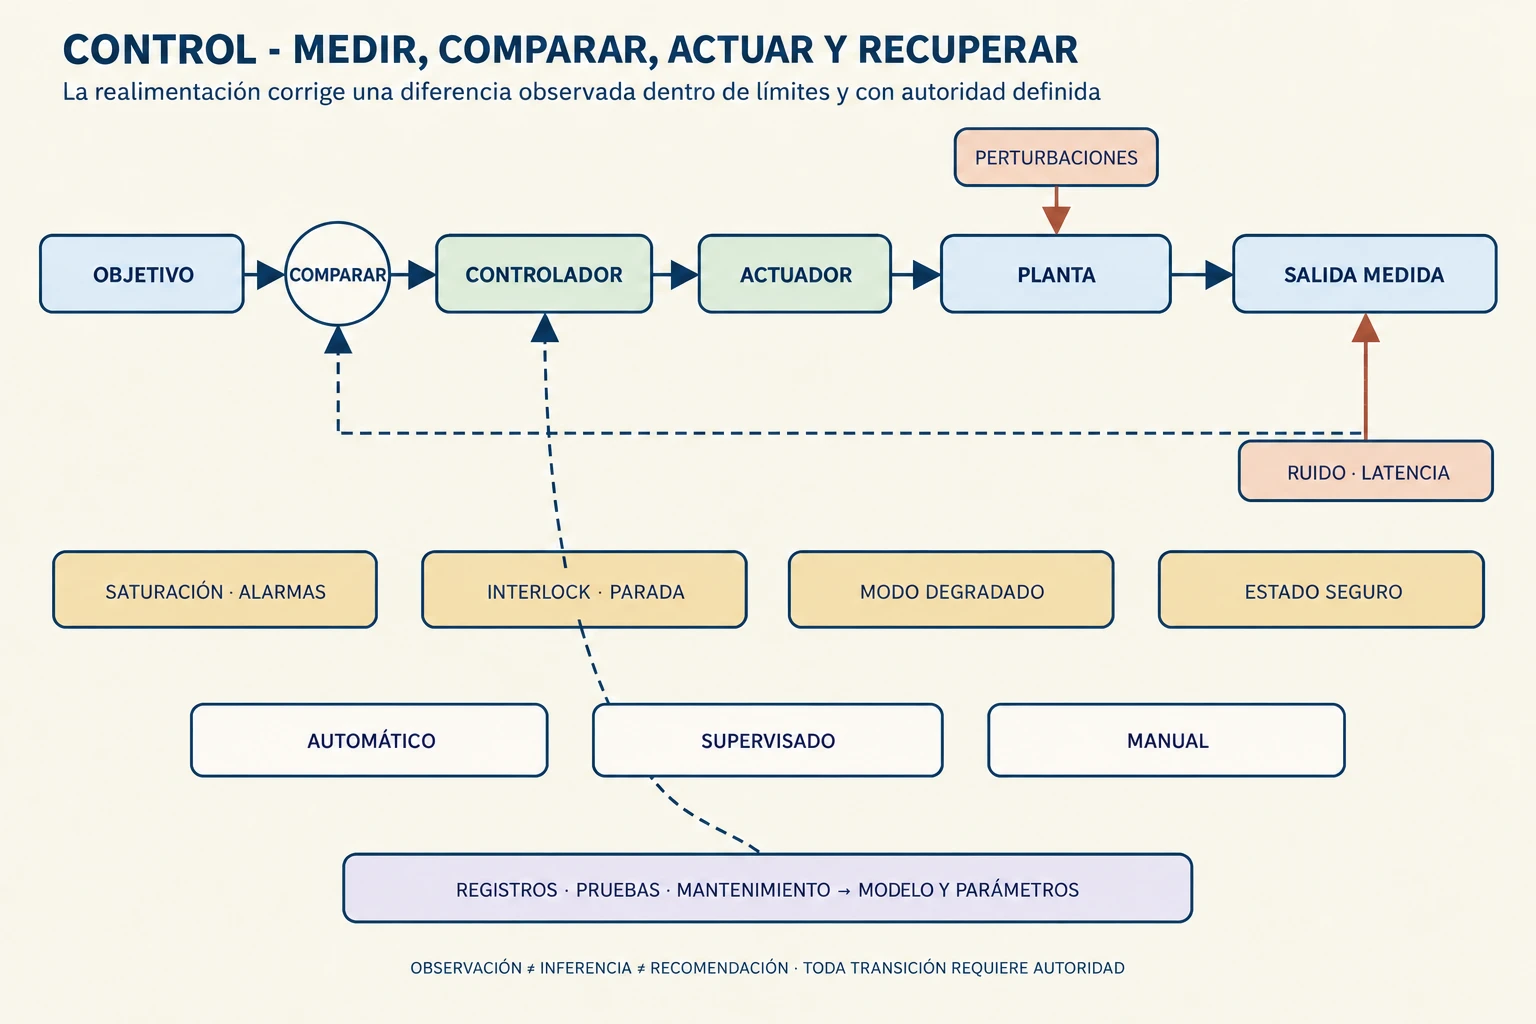
La realimentación permite corregir, pero no garantiza estabilidad ni conocimiento completo. Sensores, actuadores, demoras, límites, alarmas, personas y mantenimiento forman parte del sistema y deben tener pruebas, autoridad y respuestas definidas.
Preguntas de transferencia#
El termostato que oscila#
Ejemplo construido. Un sistema de calefacción cruza repetidamente la temperatura objetivo. ¿Qué debe comprobarse antes de aumentar o reducir la ganancia?
Mostrar respuesta razonada
Se revisan ubicación y dinámica del sensor, demora térmica, capacidad y saturación del actuador, filtrado, carga del recinto, signo de la realimentación y parámetros del controlador. La oscilación puede provenir de una medición sesgada, una demora o una planta que cambió, no solo de la ganancia. Hay que probar la respuesta en condiciones controladas y definir límites de temperatura y transición segura.
El nivel correcto y el depósito peligroso#
Ejemplo construido. Un tanque mantiene el nivel indicado, pero la temperatura interna supera el límite. ¿Por qué no basta con confiar en el lazo de nivel?
Mostrar respuesta razonada
El nivel y la temperatura son estados distintos; un sensor y un controlador no observan automáticamente el otro. Debe identificarse qué variable gobierna el peligro, añadir medición y protección apropiadas y analizar interacciones entre caudal, reacción, transferencia de calor y volumen. Una alarma de temperatura necesita tiempo, acción y autoridad; no es suficiente mostrar otro número.
El sensor congelado#
Ejemplo construido. Un sensor deja de actualizarse y el controlador sigue operando con su último valor. ¿Qué arquitectura es necesaria?
Mostrar respuesta razonada
Se debe detectar falta de actualización mediante diagnóstico temporal y coherencia con otras señales, limitar la acción, cambiar a un modo definido y registrar el evento. Un segundo sensor idéntico no garantiza independencia si comparte alimentación, ubicación o causa de fallo. La respuesta depende del peligro: puede requerir mantener una función esencial, aislar energía o detener el proceso con procedimientos probados.
Automatizar una parada#
Ejemplo construido. Se propone automatizar una parada de emergencia para evitar retrasos humanos. ¿Qué preguntas deben responderse?
Mostrar respuesta razonada
Se define qué condición dispara la parada, qué evidencia la confirma, qué estado es seguro, qué energía debe mantenerse, cómo se evita un disparo espurio, quién puede rearmar y cómo se verifica el sistema. La función debe ser independiente de fallos previsibles del control básico y probarse en condiciones reales de mantenimiento y recuperación. Automatizar el disparo sin diseñar el retorno puede crear un riesgo nuevo.
Fuentes y lecturas del capítulo#
Massachusetts Institute of Technology OpenCourseWare. Analysis and Design of Feedback Control Systems. Curso sobre modelos dinámicos, respuesta temporal y frecuencial, estabilidad, sistemas no lineales y control digital. (MIT OpenCourseWare).
Massachusetts Institute of Technology OpenCourseWare. Design of Electromechanical Robotic Systems: Open Textbook. Introducción a sensores, actuadores, incertidumbre, robustez y realimentación en sistemas instalados en entornos reales. (MIT OpenCourseWare).
International Society of Automation (ISA). ISA-18 Series of Standards. Marco para ciclo de vida, diseño, operación, mantenimiento y modificación de sistemas de alarmas en industrias de proceso. (ISA).
International Society of Automation (ISA). ISA-TR18.2.6-2012, Alarm Systems for Batch and Discrete Processes. Aplicación de principios de gestión de alarmas a procesos por lotes y discretos. (ISA).
Massachusetts Institute of Technology OpenCourseWare. Feedback Control Systems. Curso sobre representación en espacio de estados, estabilidad, no linealidad, implementación y robustez. (MIT OpenCourseWare).
International Electrotechnical Commission. IEC 61508-1:2010, Functional safety of electrical/electronic/programmable electronic safety-related systems — Part 1: General requirements. Marco general para el ciclo de vida y los requisitos de sistemas eléctricos, electrónicos y programables que realizan funciones de seguridad. (IEC 61508-1).