PARTE XXXVII · Infraestructura, abastecimiento y ciudades
421
Infraestructuras interdependientes: sostener la continuidad
La continuidad no consiste en que ningún activo falle, sino en que los servicios puedan sostenerse, priorizarse y recuperarse con responsabilidades visibles
En este capítulo
Después de una tormenta, la planta de agua puede seguir en pie y, sin embargo, dejar de entregar agua porque la subestación perdió energía. Las bombas de combustible pueden estar intactas pero no recibir camiones porque una carretera quedó cortada. Las antenas pueden conservar su estructura y perder servicio cuando se agota su batería o se interrumpe el enlace de retorno. En un hospital, esas interrupciones no llegan separadas: se encuentran en un mismo turno, con personas que necesitan agua, energía, transporte, información y atención a la vez. No hay un único «fallo de infraestructura»; hay dependencias que se vuelven visibles cuando dejan de funcionar.
Una infraestructura es un conjunto material, técnico, institucional y laboral que permite prestar un servicio. La electricidad incluye generación, redes, control, combustible y operadores; el agua incluye captación, tratamiento, bombeo, tuberías y respuesta sanitaria. El transporte y las comunicaciones añaden rutas, terminales, permisos, personal, energía y datos. Dependencia significa que una entidad necesita un producto, servicio o condición de otra para operar. Interdependencia indica que esa relación puede ser recíproca: una red de agua necesita electricidad y la producción eléctrica puede necesitar agua para enfriamiento o mantenimiento. La dirección, intensidad y tiempo de esas relaciones cambian con el lugar y el modo de operación.
Este capítulo no vuelve a explicar el espectro, las fibras, los satélites o el posicionamiento tratados en el 420, ni convierte la vida doméstica del capítulo 422 en un apéndice de la gestión de emergencias. Examina cómo se cruzan las capas ya descritas: quién depende de quién, qué parte del sistema es común, cuánto dura un respaldo, quién tiene autoridad para priorizar y cómo se recupera un servicio sin trasladar el costo a quienes ya tienen menos margen. La pregunta guía es: ¿cómo pueden sostenerse servicios esenciales cuando energía, agua, transporte y comunicaciones se necesitan mutuamente, y cómo se evita que una continuidad aparente oculte fallos, desigualdades y responsabilidades?
421.1. Dependencias entre energía, agua, transporte y comunicaciones#
El primer paso es dibujar dependencias funcionales, no solo inventariar activos. Un centro de tratamiento de agua puede requerir electricidad para motores, productos químicos que llegan por carretera, telecomunicaciones para telemetría y personal que se desplaza. Una red eléctrica puede depender de agua para ciertos procesos, de combustibles transportados, de comunicaciones para control y de caminos para reparar líneas. Un puerto necesita energía, datos, navegación, acceso vial y sistemas de bombeo; una red móvil necesita electricidad, emplazamientos, fibra o radioenlaces y transporte para reemplazar baterías. La lista concreta cambia, pero el mecanismo es común: un servicio recibe insumos de varias redes y, al operar, sostiene a otras.
Las dependencias tienen dirección, umbral y escala temporal. Una instalación puede tolerar una caída de tensión de segundos, una pérdida de datos de minutos o una interrupción de combustible de días, pero no en el mismo estado de carga. Una tubería elevada puede continuar por gravedad cuando una bomba se detiene; una zona alta puede perder presión de inmediato. Un centro de datos puede tener baterías para un intervalo y generador para otro, pero necesita combustible, refrigeración, acceso y personal. Preguntar «¿de qué depende?» es insuficiente si no se añade «¿qué margen existe, durante cuánto tiempo y con qué modo degradado?».
La energía suele funcionar como dependencia transversal, aunque tampoco es una fuente única e indiferenciada. Una estación de bombeo puede tener alimentación de red, generador y baterías; una antena puede compartir acometida con viviendas; un ferrocarril puede usar tracción eléctrica mientras sus señales y talleres dependen de otras redes. La diversidad de fuentes ayuda solo si no comparten combustible, subestación, ruta, control o mantenimiento. Dos generadores del mismo modelo alimentados por el mismo tanque constituyen más capacidad local, no necesariamente una independencia real.
El agua tiene una doble condición. Es un servicio que requiere energía, tuberías, tratamiento y transporte de reactivos, y es también un insumo de procesos industriales, sanitarios y energéticos. La dependencia no implica que toda central eléctrica necesite la misma cantidad o calidad de agua: enfriamiento, limpieza, control de polvo y producción de combustible tienen perfiles distintos. Tampoco toda interrupción energética implica una pérdida inmediata de agua: hay tanques, presión, gravedad, sectorización y procedimientos manuales. Un análisis responsable especifica instalación, temporada, calidad, almacenamiento y población servida en lugar de generalizar desde un caso.
El transporte es una red de acceso a las demás. Camiones trasladan combustible, reactivos, alimentos, equipos y personal; vías férreas y puertos mueven volúmenes grandes; caminos locales permiten inspección y reparación. Un puente que concentra la única ruta puede ser un punto de fallo geográfico compartido: energía, agua, fibra y combustible cruzan el mismo corredor aunque pertenezcan a operadores distintos. La aparente redundancia de proveedores desaparece si todos necesitan ese puente, ese túnel, esa terminal o la misma carretera de acceso.
Las comunicaciones no son solo un medio para avisar a la población. También llevan medidas de sensores, órdenes de control, autenticación, registros, pagos, mapas y coordinación de cuadrillas. Una pérdida de comunicaciones puede dejar físicamente intacta una red y reducir la capacidad de observarla o gobernarla. A la inversa, el restablecimiento de datos no repara una tubería rota, una bomba quemada o una carretera inundada. El 420 detalló la transmisión y la sincronización; aquí interesa qué función queda sin cumplir cuando esa capa se interrumpe y qué alternativa segura existe.
Conviene distinguir dependencia física, geográfica, lógica y organizativa. La física conecta una instalación con un flujo material, como electricidad, agua o combustible. La geográfica aparece cuando varios activos comparten territorio expuesto a una inundación, incendio, sismo o tormenta. La lógica usa software, protocolos, datos, tiempo o control compartidos aunque los equipos estén separados. La organizativa enlaza contratos, personal, permisos y decisiones: un proveedor puede ser técnicamente sustituible y, sin embargo, no estar autorizado o disponible durante una emergencia. CISA resume estas clases de dependencia y recomienda evaluarlas de forma explícita.
Un mapa útil conecta nodos y funciones, pero también registra supuestos. Debe decir qué significa «servicio activo»: agua con presión y calidad aceptables, comunicación de emergencia, transporte de pacientes, energía para cargas prioritarias o simplemente un equipo encendido. Debe registrar quién usa el servicio, qué población queda fuera, qué umbral activa una degradación, qué dato lo demuestra y quién puede modificar la configuración. Sin esa semántica, un diagrama lleno de flechas puede confundir capacidad instalada con continuidad real.
Las relaciones también son sociales. Un municipio puede priorizar hospitales, refugios, estaciones de bombeo y residencias de personas dependientes; una empresa puede priorizar clientes con contratos críticos; una comunidad puede organizar fuentes alternativas. «Prioridad» no es una propiedad natural de la tubería: es una decisión respaldada por criterios, autoridad, información y capacidad de hacerla cumplir. La justicia distributiva exige preguntar quién recibe agua, energía, conectividad y transporte durante la degradación, quién espera más para la reparación y quién asume el riesgo de trabajar en ella.
421.2. Activos, operadores y responsabilidades#
Una red no se sostiene con activos aislados. Hay propietarios, operadores, contratistas, reguladores, servicios de emergencia, laboratorios, proveedores de combustible, empresas de telecomunicaciones, trabajadores de mantenimiento y usuarios afectados. La misma tubería puede pertenecer a una autoridad y ser operada por otra; una torre puede estar en un terreno público y alojar equipos de varios proveedores; un camino puede tener jurisdicciones superpuestas. La continuidad falla cuando cada organización conoce su instalación, pero ninguna tiene la responsabilidad de la función transversal.
La primera tarea de gobernanza es asignar responsabilidades por servicio y escenario. No basta con nombrar al dueño del activo. Hay que saber quién detecta una presión baja, quién confirma la calidad del agua, quién decide una orden de hervir, quién autoriza una maniobra eléctrica, quién cierra un puente, quién comunica una ruta segura y quién acepta el riesgo residual. Las matrices de roles pueden evitar vacíos, pero no sustituyen entrenamiento, autoridad legal y práctica conjunta.
La información compartida necesita un lenguaje y un umbral común. «La red está estable» puede significar que la tensión se mantiene, que la presión cae lentamente o que el operador todavía no tiene datos. Un parte operativo debe distinguir observación, inferencia y decisión: qué se midió, qué se cree que ocurre, qué incertidumbre queda y qué acción se tomará mientras se verifica. El National Incident Management System de FEMA propone estructuras comunes de coordinación y funciones, adaptables al contexto. La estructura ayuda a coordinar; no autoriza a copiar una plantilla sin considerar leyes, capacidades y comunidades locales.
Los contratos deben contemplar la continuidad, no solo la entrega en condiciones normales. Un acuerdo de combustible puede especificar volúmenes y precio y omitir acceso durante inundaciones, prioridad entre clientes, seguridad del personal, sustitución del producto o comunicación de retrasos. Un contrato de comunicaciones puede ofrecer disponibilidad promedio y no describir operación degradada, acceso de emergencia o reparación de una ruta común. Las obligaciones de continuidad, protección de datos, interoperabilidad, tiempos de respuesta y documentación deben negociarse con límites verificables, sin prometer un nivel imposible.
Los operadores son parte del sistema. Su conocimiento local incluye ruidos, tiempos de llenado, válvulas que no aparecen en planos, rutas de acceso y atajos para aislar una avería. Si una organización reemplaza personal experimentado sin transferir ese conocimiento, puede conservar los activos y perder capacidad. La seguridad laboral importa: pedir a cuadrillas que trabajen con cables, agua contaminada, tráfico o calor extremo sin pausas, equipo y autoridad no es una estrategia de resiliencia. La continuidad no debe depender de heroísmo ni de disponibilidad ilimitada de trabajadores.
La coordinación público-privada necesita límites. Compartir información técnica puede revelar vulnerabilidades, datos personales o secretos comerciales; no compartirla puede impedir proteger una red vecina. Una práctica razonable separa lo necesario para operar, lo que debe protegerse y lo que debe comunicarse a la población. Los registros de incidentes deben conservar trazabilidad sin exponer direcciones, credenciales o información que facilite un ataque. La transparencia puede ser compatible con seguridad si se comunican efectos, medidas, incertidumbres y criterios, y se reservan detalles operativos sensibles.
La responsabilidad también se extiende al diseño. Si un operador conoce que dos servicios cruzan la misma zona inundable y no registra ni mitiga el riesgo, la cascada no es un accidente enteramente externo. Eso no significa atribuir toda consecuencia a una sola entidad: sistemas complejos distribuyen causas y decisiones. Una investigación debe distinguir error técnico, información ausente, decisión razonable bajo incertidumbre, incumplimiento, mantenimiento aplazado y riesgo aceptado por una autoridad. La conclusión útil no es «falló el sistema», sino qué barrera faltó y quién puede cambiarla.
Los activos críticos requieren inventarios vivos. Un plano que no refleja una derivación, una válvula, una batería retirada o un cambio de proveedor produce falsa confianza. El inventario debe registrar condición, dependencia, repuestos, acceso, pruebas, documentación y fecha de revisión. CISA recomienda que las organizaciones identifiquen dependencias y desarrollen alternativas como proveedores, contratos de emergencia y capacidad de operación continuada en su guía de implementación. La recomendación no convierte la alternativa en realidad: hay que probarla y financiarla.
La autoridad durante una emergencia puede ser centralizada para una maniobra rápida o distribuida para aprovechar conocimiento local. Ambas tienen riesgos. Una orden central puede ignorar un barrio o un equipo que conoce la red; decisiones dispersas pueden competir por combustible, bloquear rutas o enviar mensajes contradictorios. La solución no es elegir siempre una estructura, sino predefinir qué decisiones se coordinan, cuáles se delegan, cómo se escalan y cómo se revisan después. La autoridad debe incluir participación de las poblaciones que soportan el corte y no solo de quienes poseen infraestructura.
421.3. Mantenimiento y costes de renovación#
La continuidad se compra y se conserva en el tiempo. Construir una tubería, una subestación, una carretera o una antena es un gasto visible; inspeccionar, calibrar, probar baterías, renovar software, capacitar personal y reponer piezas son gastos recurrentes menos visibles. Cuando se aplazan, la red puede seguir prestando servicio y perder margen. Una falla posterior parece súbita porque el deterioro era silencioso.
El mantenimiento preventivo no es sinónimo de sustituir todo antes de que envejezca. Requiere conocer modos de fallo, consecuencia, detectabilidad, ambiente y costo de intervención. Una inspección de tuberías puede encontrar corrosión sin revelar contaminación intermitente; una prueba de generador puede confirmar arranque sin probar el suministro prolongado de combustible; una ruta de fibra puede responder bien hoy y compartir una zanja vulnerable. Las pruebas deben aproximarse al servicio real, respetando seguridad y sin provocar una interrupción mayor.
Hay mantenimiento basado en condición, intervalos programados, inspección oportunista y reparación reactiva. Cada estrategia combina datos, mano de obra, equipo y riesgo. Un sensor puede detectar temperatura anómala y producir alertas; necesita calibración, energía, conectividad y alguien que interprete el resultado. Automatizar la alarma no elimina la decisión. Cuando el dato es incompleto, se debe indicar el grado de confianza y definir una acción segura, no inventar precisión.
La renovación enfrenta dependencias cruzadas. Cambiar una bomba puede exigir adaptar la alimentación eléctrica, la telemetría, la presión, los repuestos y la capacitación. Actualizar un sistema de control puede mejorar seguridad y romper compatibilidad con equipos antiguos. Reemplazar un puente puede preservar una ruta y crear un desvío que reduce acceso a una planta. El proyecto debe evaluar ciclo de vida, interoperabilidad, ciberseguridad, permisos, residuos, trabajo y operación durante la obra, no solo el costo de adquisición.
El coste relevante incluye interrupción, externalidades y distribución. Un cierre corto de una vía puede ser tolerable para un usuario con rutas alternativas y crítico para una ambulancia o un barrio sin transporte. Un respaldo costoso puede beneficiar a una zona central y dejar al margen áreas rurales o asentamientos informales. Las comparaciones deben mostrar quién paga, quién recibe la protección, cuánto dura el beneficio y qué riesgos permanecen. «Más eficiente» no significa automáticamente más justo ni más resistente.
El capítulo 418 mostró por qué una alternativa logística no cuenta si comparte ruta, datos o autoridad. Entre infraestructuras, la prueba es aún más exigente: dos bombas en paralelo no protegen frente a una sala inundada o una alimentación común, y dos fibras que se reúnen en la misma cámara conservan el mismo punto de corte. Un operador debe declarar el supuesto de independencia y buscar causas comunes. La guía de resiliencia comunitaria de NIST subraya que la planificación debe relacionar edificios, infraestructura, servicios y recuperación en el tiempo.
Las reservas compran un intervalo, no independencia permanente. Un tanque protege mientras conserva volumen, calidad, presión y acceso; un generador, mientras puede arrancar bajo carga y recibir combustible; un repuesto, si coincide con la especificación y alguien puede instalarlo. Cada reserva necesita prueba, responsable, criterio de activación y una vía de reposición que no dependa del mismo fallo.
El mantenimiento es una cuestión de memoria institucional. Registrar una reparación, un casi accidente o una desviación permite actualizar mapas y procedimientos. Si el registro es punitivo o incompatible entre organizaciones, los equipos esconden señales. Un sistema de aprendizaje protege la notificación honesta, investiga daños y separa la mejora operativa de la rendición de cuentas cuando hay negligencia. Tras un incidente, las acciones correctivas deben tener responsable, fecha, presupuesto, indicador y verificación independiente.
La financiación debe hacer visibles los costos diferidos. Un presupuesto puede preferir construir un activo nuevo y posponer la conservación del existente porque el beneficio político aparece antes que el deterioro. Las tarifas pueden cubrir operación y no renovación; las subvenciones pueden financiar una obra sin personal para operarla; la ayuda de emergencia puede reparar una carretera sin corregir el patrón que la vuelve vulnerable. La continuidad exige presupuestar inspección, mantenimiento, personal, sustitución, adaptación climática y desmantelamiento, además de la construcción.
Los cambios ambientales obligan a revisar supuestos. Temperaturas mayores, lluvias intensas, incendios, sequía, aumento del nivel del mar o cambios de demanda pueden reducir márgenes históricos. Proyectar no es anunciar un futuro exacto: es probar escenarios, rangos y umbrales. Una infraestructura puede conservar su función bajo un escenario y requerir otra ubicación, elevación, material o modo operativo bajo otro. La decisión debe registrar incertidumbre y actualizarse cuando cambien las observaciones.
421.4. Fallos compartidos y cascadas#
Un fallo en cascada ocurre cuando una perturbación en un componente o red supera el margen de otra y propaga una pérdida de función. La propagación puede ser física, como una inundación que corta energía, agua y fibra en el mismo corredor; lógica, como un error de configuración que afecta varios centros; económica, como un retraso de combustible que paraliza proveedores; o social, como información contradictoria que provoca desplazamientos y bloquea rutas. La cascada no es una explosión inevitable: depende de acoplamiento, umbrales, buffers, tiempos, decisiones y posibilidad de aislamiento.
Conviene separar causa común, fallo en cadena y correlación. Una tormenta puede dañar activos distintos por la misma inundación: es una causa común. Una estación eléctrica sin energía puede detener bombas y comunicaciones: es una dependencia que encadena efectos. Dos servicios pueden caer juntos porque comparten una causa desconocida, sin que uno haya causado al otro. Usar «cascada» para todo oscurece qué barrera se necesita.
Los acoplamientos fuertes transmiten cambios con rapidez y dejan poco tiempo para intervenir. Un control automático que desconecta una carga puede evitar daño inmediato y provocar pérdida de servicio en otra zona; un proceso estrechamente sincronizado puede ser eficiente y vulnerable a un retraso. Los acoplamientos débiles permiten más tiempo o sustitución, pero pueden costar más y usar más inventario. No hay una intensidad óptima universal: depende de la función, el peligro y el daño de una interrupción.
Los buffers desacoplan en tiempo o espacio. Tanques, baterías, almacenamiento de alimentos, presión, rutas alternativas, personal de guardia, modos manuales y contratos de ayuda compran tiempo. El tiempo adquirido solo sirve si alguien sabe cuándo activar el buffer y cómo reemplazarlo. Un tanque lleno sin agua segura de reposición posterga el problema; una ruta alternativa sin permisos y sin señalización no es accesible cuando el tráfico se desvía.
El análisis debe buscar los puntos de concentración: un puente, una subestación, una sala de control, una cámara de cables, un proveedor, un protocolo, un centro de datos o una persona con conocimiento exclusivo. También debe buscar puntos de acoplamiento ocultos: un software común, una credencial compartida, una tubería que cruza todos los sectores, una misma póliza o un mismo repuesto. El objetivo no es eliminar todos los nodos centrales —algunos son eficientes o necesarios— sino conocer su función, protegerlos, diversificarlos o preparar un modo de operación cuando fallen.
Una cascada tiene umbrales. La red puede seguir entregando agua con una bomba fuera de servicio y perder presión al fallar otra; una carretera puede absorber desvíos hasta que la cola impide el acceso de emergencia; una red móvil puede atender mensajes de texto cuando no soporta llamadas. Medir el servicio como binario —encendido o apagado— oculta degradaciones importantes. Hay que registrar presión, calidad, tiempo de espera, caudal, cobertura, accesibilidad, seguridad y población afectada según el servicio.
Las simulaciones ayudan a explorar escenarios, pero no predicen por sí mismas. Un modelo de red puede mostrar qué ocurre si se corta una ruta, pero omitir repuestos, decisiones, comportamiento humano, permisos, clima local o datos erróneos. Una prueba de mesa revela conflictos de autoridad; un ejercicio físico revela accesos, tiempos y fatiga; un incidente real muestra fallos de procedimiento y distribución. La combinación de modelos, pruebas, entrevistas, registros y observación es más informativa que una cifra única de resiliencia.
La comunicación puede frenar o acelerar la cascada. Un aviso temprano y claro puede reducir viajes, proteger agua y liberar capacidad; un rumor sobre contaminación puede causar compras masivas, congestión y presión desigual. La población necesita saber qué ocurrió, qué se desconoce, qué debe hacer, qué no debe hacer, cuándo habrá actualización y dónde reclamar. El mensaje debe ser accesible, multilingüe cuando corresponda y compatible con la pérdida de internet, electricidad o telefonía. No se debe convertir la incertidumbre en seguridad retórica.
La seguridad digital forma parte del análisis sin absorberlo. Un acceso no autorizado, una actualización defectuosa o un ransomware puede interrumpir funciones físicas; una red aislada físicamente puede seguir expuesta por mantenimiento o proveedores. La respuesta debe mantener integridad de controles, copias verificadas, segmentación, registros y recuperación segura. Desconectar por reflejo puede eliminar la telemetría o la capacidad de operar; mantener todo conectado puede ampliar el daño. La decisión depende del proceso, el peligro, el modo manual y la autoridad competente.
Las cascadas distribuyen daños de forma desigual. Un barrio sin tanque privado, vehículo, seguro o conexión alternativa puede sufrir primero y recuperarse último. Una empresa grande puede comprar generadores y logística; una clínica pequeña puede perderlos a la vez. La resiliencia que se mide solo en instalaciones críticas puede declarar éxito mientras hogares, trabajadores, personas mayores, personas con discapacidad y comunidades rurales soportan agua insegura, aislamiento o pérdida de ingresos. La población expuesta debe aparecer en el mapa y en los criterios de recuperación.
421.5. Continuidad de servicios y recuperación#
La continuidad es la capacidad de mantener una función aceptable durante una perturbación y de restablecerla con seguridad. No significa que todos los activos sigan operativos ni que el servicio conserve su forma normal. Un hospital puede reducir procedimientos y preservar urgencias; una red de agua puede sectorizar y suministrar puntos temporales; una red de comunicaciones puede priorizar mensajes de emergencia; una ciudad puede mantener rutas esenciales mientras cierra otras. El modo degradado debe estar diseñado, comunicado y practicado antes del incidente.
Un plan de continuidad empieza por funciones y personas, no por una lista de equipos. Para cada servicio pregunta: ¿qué se debe conservar?, ¿para quién?, ¿con qué calidad mínima?, ¿durante cuánto tiempo?, ¿qué dependencia es indispensable?, ¿qué alternativa existe?, ¿quién autoriza la degradación?, ¿cómo se informa y verifica? Un umbral técnico no resuelve por sí solo un conflicto distributivo. Mantener presión de agua en un hospital y en un refugio puede requerir reducir consumo en otros sectores; esa decisión necesita criterios públicos, controles sanitarios y revisión.
La respuesta suele pasar por tres fases solapadas: estabilizar, sostener y recuperar. Estabilizar es detener daños y proteger personas: aislar una fuga, asegurar una subestación, verificar agua, ordenar tráfico o desconectar un control comprometido. Sostener es operar con reservas, rutas alternativas, personal rotativo y prioridades temporales. Recuperar es reparar, probar, reponer inventario, retirar soluciones provisionales y adaptar el sistema. Volver a encender un equipo no equivale a devolver un servicio seguro; la verificación debe incluir calidad, capacidad, accesibilidad y comunicación.
La recuperación tiene secuencia y distribución. Reparar primero la ruta que abastece un hospital puede ser razonable; reparar siempre el centro de mayor valor económico y dejar sin agua un barrio periférico no es una regla neutral. Las prioridades deben considerar riesgo para la vida, salud pública, dependencia de cuidados, accesibilidad, transporte, vivienda, impactos económicos y capacidad de las personas para esperar. Los indicadores deben mostrar tiempo hasta una prestación mínima, tiempo hasta una prestación estable y tiempo hasta una solución duradera, desagregados por zona y población cuando sea posible.
La ayuda mutua amplía capacidad. Municipios, empresas, cooperativas y organizaciones comunitarias pueden compartir cuadrillas, equipos, combustible, laboratorios, albergues, transporte y datos. Para funcionar necesita acuerdos previos sobre autoridad, seguros, credenciales, costos, seguridad, idioma, acceso y devolución de recursos. Una lista de teléfonos no es una red de ayuda. Los ejercicios deben comprobar si el equipo llega, puede trabajar, obtiene permisos, encuentra repuestos y se retira sin dejar una dependencia nueva.
Las soluciones provisionales deben tener fecha y dueño. Un tanque móvil, un generador prestado, una ruta temporal, una antena adicional o una distribución de agua puede salvar vidas y crear riesgos si se prolonga sin mantenimiento, calidad, combustible, accesibilidad o responsabilidad. El registro debe indicar qué sustituye, qué capacidad entrega, cuánto dura, qué prueba requiere y cómo se retirará. La emergencia no debe normalizar una prestación inferior para quienes ya estaban peor atendidos.
La recuperación también puede producir daño. Reconstruir una tubería en la misma cota inundable, restablecer una ruta que vuelve a concentrar dependencias o instalar un generador sin control puede recuperar la función y conservar la vulnerabilidad. Adaptar no significa prometer que toda obra será «mejor»: significa comparar alternativas, efectos ambientales, costos de operación, emisiones, mantenimiento, acceso y justicia. La comunidad afectada debe participar antes de que las decisiones queden cerradas por urgencia.
Después del evento, una revisión independiente debe preguntar qué se sabía, qué se supuso, qué margen existía, qué decisiones se tomaron, qué señales se ignoraron y quién absorbió el daño. Las conclusiones deben separar fallos de diseño, mantenimiento, coordinación, información y autoridad. También deben reconocer aciertos y conocimiento local. Publicar un informe no completa la mejora: las acciones deben tener presupuesto, responsables, calendario y prueba posterior. Si la misma recomendación aparece en varios incidentes, el problema es institucional, no solo operativo.
La continuidad tiene un límite ético. No todo riesgo puede eliminarse y no toda demanda puede satisfacerse al mismo tiempo. Declararlo permite deliberar sobre qué servicios se protegen, qué daños son aceptables provisionalmente y cómo se compensa a quienes soportan la carga. Las autoridades deben evitar que la resiliencia se convierta en obligación individual de almacenar, evacuar, teletrabajar o pagar conectividad. Preparar capacidades comunitarias es valioso; trasladar a cada hogar la responsabilidad de una red mal mantenida no es resiliencia, sino abandono.
El cierre de esta parte queda en esa tensión. Infraestructura, abastecimiento y ciudad no forman una máquina autónoma: son arreglos técnicos y sociales que dependen de energía, materiales, operadores, reglas, mantenimiento, confianza y tiempo. Una continuidad convincente no promete ausencia de fallos. Muestra dependencias, conserva funciones críticas, aprende de la interrupción y distribuye la recuperación con criterios discutibles y revisables. La siguiente parte podrá observar cómo esas redes llegan al hogar, al trabajo de cuidados y a la vida material cotidiana; aquí basta con dejar claro que ningún hogar recibe un servicio «desde afuera» sin una cadena territorial que alguien debe sostener.
Síntesis#
La interdependencia vuelve inseparable la ingeniería de la gobernanza. Energía, agua, transporte y comunicaciones se necesitan con intensidades y tiempos distintos; por eso un mapa de activos no basta. Hay que identificar dependencias físicas, geográficas, lógicas y organizativas, reconocer operadores y responsabilidades, financiar mantenimiento y renovación, probar redundancias que no compartan causas de fallo y definir modos degradados antes de la emergencia. Las cascadas no son inevitables: se agravan cuando hay acoplamientos fuertes, umbrales ocultos, información pobre, reservas no probadas o autoridad fragmentada. Se frenan con diversidad, buffers, aislamiento, coordinación y aprendizaje.
La continuidad debe medirse como servicio para personas concretas, no como porcentaje de activos encendidos. Preguntar quién espera, quién recibe información, quién trabaja en riesgo y quién paga la reparación completa la evaluación técnica. Recuperar no es regresar al estado previo a cualquier costo: es estabilizar, sostener, verificar y decidir si la configuración debe cambiar. La justicia distributiva no es un suplemento moral posterior; cambia qué se protege, cómo se prioriza y qué cuenta como éxito.
Preguntas de transferencia#
Energía, agua y comunicaciones a la vez#
Ejemplo construido. Una falla eléctrica detiene bombas de agua y deja sin batería a varias antenas. ¿Qué se debe hacer primero?
Mostrar respuesta razonada
Primero se identifica la función y el umbral: agua segura y presión mínima para hospitales, refugios y población vulnerable, y comunicación básica para coordinar la respuesta. Se aísla el daño eléctrico, se comprueba la calidad y el nivel de tanques, se conserva combustible y se activan respaldos que no compartan la misma causa. Después se priorizan cargas y sectores, se habilitan procedimientos manuales o puntos temporales y se comunica qué se sabe y qué no. Comprar generadores sin verificar combustible, conexiones, ventilación, personal, repuestos y autorización solo añade un activo que puede fallar.
Tres proveedores y un solo puente#
Ejemplo construido. Una inundación corta un puente por el que pasan una carretera, una fibra y una tubería. ¿Es suficiente contratar tres proveedores alternativos?
Mostrar respuesta razonada
No. El puente es una dependencia geográfica común: tres contratos no crean tres rutas. Hay que mapear entradas y salidas, buscar cruces y corredores realmente diversos, valorar capacidad y tiempo de desvío, y definir cómo se mantiene el servicio mientras se repara. Puede ser preferible combinar una ruta terrestre distinta, almacenamiento temporal, radioenlace, sectorización de agua y coordinación de transporte. La alternativa debe probarse, tener permisos y personal, y no concentrarse en otro único punto.
Duplicar sistemas de emergencia#
Ejemplo construido. Una ciudad quiere «duplicar» sus sistemas de emergencia. ¿Qué criterios permiten saber si la redundancia es real?
Mostrar respuesta razonada
Se pregunta qué ocurre si falla cada componente y qué causas comunes permanecen. Dos equipos en la misma sala, dos proveedores que usan la misma zanja, dos redes con el mismo centro de control o dos generadores con el mismo tanque ofrecen menos independencia de la aparente. La evaluación debe incluir fuente de energía, rutas, software, personal, repuestos, acceso, autoridad, tiempo de conmutación y operación manual. Luego se prueba bajo carga y se mide el servicio para la población, no solo el arranque del equipo. La diversidad puede costar más, pero evita que una única inundación, configuración o ausencia de personal derribe ambos caminos.
Recuperar primero el centro#
Ejemplo construido. Tras un corte, el servicio vuelve al centro urbano y una zona periférica queda última. ¿Cómo se audita la recuperación?
Mostrar respuesta razonada
Se comparan tiempos y calidad de restablecimiento por zona, dependencia de cuidados, discapacidad, ingreso, distancia y acceso a alternativas, sin convertir las categorías en una explicación automática. Se reconstruye qué decisiones, datos, contratos, rutas y criterios produjeron la secuencia, y se pregunta quién participó en ella. La auditoría debe distinguir una prioridad sanitaria justificada de una regla económica no declarada, publicar límites e incertidumbres y asignar medidas: rutas temporales, compensación, mantenimiento, cambios de prioridad y pruebas posteriores. Recuperar la misma desigualdad más rápido no equivale a una recuperación justa.
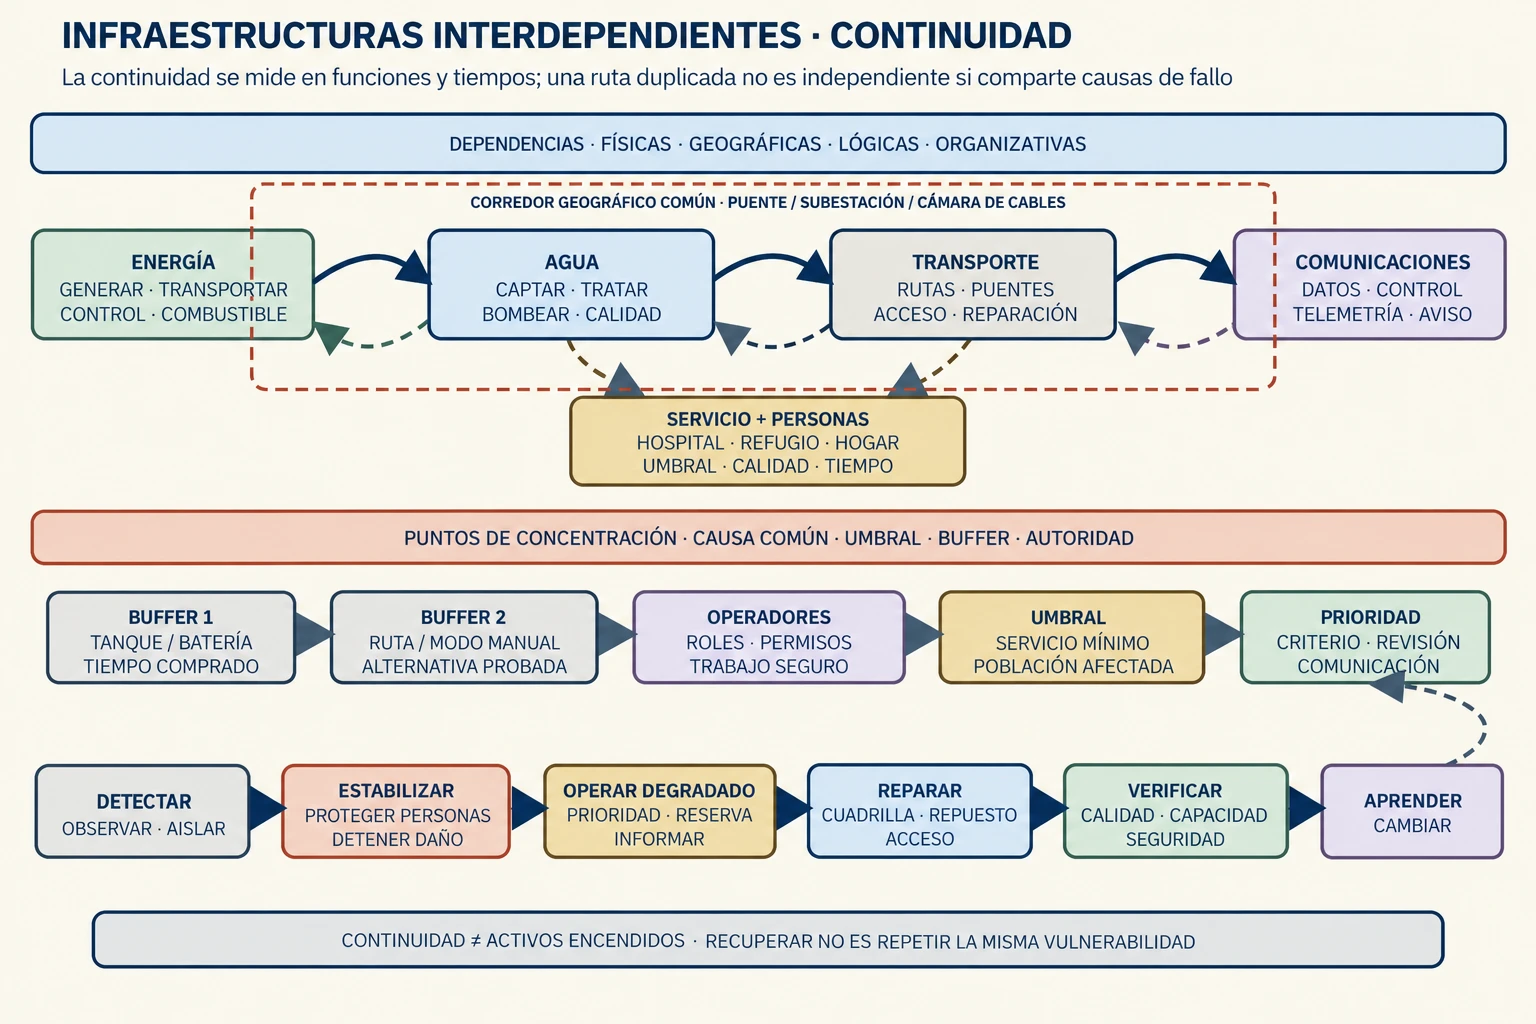
Clave de lectura. La continuidad se evalúa en funciones y tiempos para personas concretas: una ruta duplicada no es independiente si comparte energía, geografía, control o mantenimiento.
Fuentes y lecturas del capítulo#
- Cybersecurity and Infrastructure Security Agency (CISA). Infrastructure Dependency Primer: Learn. U.S. Department of Homeland Security, s. f. Consulta: 2026-10-03.
- Cybersecurity and Infrastructure Security Agency (CISA). Infrastructure Dependency Primer: Implement. U.S. Department of Homeland Security, s. f. Consulta: 2026-10-03.
- Federal Emergency Management Agency (FEMA). National Incident Management System, 3.ª ed. U.S. Department of Homeland Security, 2017.
- International Energy Agency (IEA). Energy Security. IEA, s. f. Consulta: 2026-10-03.
- International Telecommunication Union (ITU). Global Connectivity Report 2025. ITU, 2025.
- National Institute of Standards and Technology (NIST). Community Resilience. U.S. Department of Commerce, s. f. Consulta: 2026-10-03.
- National Research Council. Disaster Resilience: A National Imperative. The National Academies Press, 2012. https://doi.org/10.17226/13457.
- Organización Mundial de la Salud. Water Safety Plan Manual: Step-by-step Risk Management for Drinking-water Suppliers, 2.ª ed. WHO, 2023.
- United States Environmental Protection Agency. Drinking Water Distribution System Tools and Resources. EPA, s. f. Consulta: 2026-10-03.
- United States Government. Global Positioning System (GPS). GPS.gov, s. f. Consulta: 2026-10-03.