PARTE XLI · Computación, datos e Internet
462
Ciberseguridad: proteger sistemas y reducir daños
La seguridad no elimina todo fallo: reduce probabilidad, limita alcance, detecta cambios y hace posible recuperarse
En este capítulo
Una organización instala autenticación fuerte y, aun así, pierde datos por una copia pública olvidada. Otra evita intrusiones durante años, pero un error interno borra producción y descubre que sus respaldos nunca se restauraron. Ningún control aislado equivale a seguridad.
La ciberseguridad gestiona riesgos que afectan sistemas, información y servicios. Busca preservar propiedades como confidencialidad, integridad, disponibilidad y control legítimo, teniendo en cuenta personas, procesos, proveedores y entorno físico. La pregunta guía es: ¿cómo se reduce el daño cuando los sistemas cambian, fallan y enfrentan actores capaces de adaptarse?
462.1. Activos, amenazas y superficies de exposición#
Un activo es algo cuyo funcionamiento o protección importa: datos, servicio, identidad, equipo, reputación, seguridad física o capacidad de decisión. Inventariar sólo dispositivos omite dependencias. Una clínica depende también de horarios, energía, proveedores y conocimiento del personal.
Una amenaza es una circunstancia o actor que puede causar daño; una vulnerabilidad es una debilidad explotable; el riesgo combina escenarios, probabilidad incierta e impacto. No toda vulnerabilidad tiene la misma prioridad. Importan exposición, facilidad de abuso, privilegios alcanzables, valor del activo y capacidad de detectar y recuperar.
La superficie de ataque incluye interfaces de red, aplicaciones, identidades, instalaciones, documentos y relaciones de confianza. También incluye acciones legítimas que pueden encadenarse de forma dañina. Reducir superficie significa retirar funciones, permisos y rutas innecesarias, no ocultar su existencia.
El modelado de amenazas empieza por flujos y fronteras: quién envía qué, qué componente decide, dónde cambia la confianza y qué supuesto sostiene el control. Un diagrama bonito sin datos, identidades ni estados no permite razonar sobre abuso.
El adversario no siempre es externo ni malicioso. Errores, fallos de suministro y automatizaciones defectuosas producen efectos semejantes. Diseñar sólo contra un estereotipo deja sin tratar causas frecuentes.
462.2. Autenticación, autorización y mínimo privilegio#
Autenticar es obtener evidencia sobre una identidad o atributo; autorizar es decidir si una acción está permitida en ese contexto. Haber iniciado sesión no concede derecho universal. La decisión puede depender de recurso, operación, tiempo, ubicación, estado y relación entre entidades.
Los factores de autenticación se basan en algo conocido, poseído o inherente. Combinar factores independientes reduce ciertos robos; dos secretos escritos en la misma pantalla no son independencia. La recuperación de cuenta forma parte del sistema y a menudo es su ruta más débil.
El mínimo privilegio concede sólo capacidades necesarias durante el tiempo necesario. Separar tareas evita que una sola identidad pueda iniciar y ocultar una operación crítica. Pero demasiada fricción empuja a compartir cuentas o crear atajos; la seguridad debe encajar en el trabajo real.
Las sesiones necesitan caducidad, revocación y protección. Un segundo factor al inicio no impide que un token robado actúe después. Acciones sensibles pueden exigir reautenticación o aprobación adicional.
Los secretos de servicios no deben copiarse en código ni imágenes. Identidades de carga, almacenes de secretos y credenciales de corta duración reducen exposición. Siguen necesitando inventario, propietarios y rotación practicable.
462.3. Actualizaciones, configuraciones y desarrollo seguro#
Actualizar corrige vulnerabilidades conocidas y puede introducir fallos. Hace falta saber qué existe, probar según criticidad, desplegar por etapas y poder revertir. Retrasar indefinidamente conserva exposición; instalar simultáneamente en todo el sistema amplía el radio de un defecto.
La configuración segura elimina valores por defecto peligrosos, restringe interfaces y expresa invariantes. Una plantilla no garantiza el estado real: cambios manuales, versiones y dependencias producen deriva. Comparar configuración deseada y observada permite detectar desviaciones.
El desarrollo seguro integra requisitos, diseño, revisión, pruebas, protección de artefactos y respuesta a vulnerabilidades. Corregir sólo al final encarece cambios y conserva causas. Una entrada debe validarse según el uso posterior; «sanitizar» sin conocer intérprete y contexto es ambiguo.
Las dependencias trasladan confianza a mantenedores, repositorios, compilación y distribución. Firmar artefactos ayuda a verificar procedencia, no calidad. Un inventario de componentes permite localizar exposición, pero debe reflejar lo realmente construido y desplegado.
Las pruebas automáticas encuentran clases concretas de defecto; revisión manual y análisis de diseño encuentran otras. Ningún escáner demuestra ausencia de vulnerabilidades. Su cobertura y falsos negativos deben declararse.
462.4. Copias de seguridad, registro y detección#
Una copia de seguridad sirve si contiene lo necesario, está aislada de la misma vía de destrucción y puede restaurarse dentro del tiempo requerido. Replicar datos corruptos no conserva una versión sana. Probar restauración descubre claves, permisos y dependencias ausentes.
Registrar eventos permite reconstruir acciones, pero almacenar todo aumenta coste y privacidad. Un registro útil identifica tiempo, actor, acción, recurso y resultado con integridad suficiente. Los secretos y datos personales no deben aparecer por comodidad.
Detectar exige un comportamiento esperado y criterios de evento. Una alerta sin responsable ni respuesta sólo crea ruido. Ajustar umbrales para reducir falsos positivos puede ocultar señales; el objetivo es una decisión operable, no maximizar volumen.
La observabilidad también debe resistir el incidente. Si el atacante controla la misma cuenta que borra registros, desaparece evidencia. Enviar copias a un dominio separado y limitar modificaciones reduce esa dependencia.
Las señales aisladas ganan significado al correlacionarse: inicio desde ubicación inusual, elevación de privilegio y exportación masiva. La correlación no prueba intención; orienta investigación y contención.
462.5. Gestión de incidentes y recuperación#
Un incidente es un evento que cumple criterios definidos de daño o compromiso. La respuesta comienza antes: roles, contactos, autoridad, copias, ejercicios y prioridades. Improvisar bajo presión retrasa contención y puede destruir evidencia.
Primero se verifica alcance sin asumir que la primera señal es toda la intrusión. Contener limita propagación; erradicar elimina persistencia y causa; recuperar restaura servicios de forma controlada. Desconectar todo puede proteger datos o causar daño físico: la decisión depende de misión.
La evidencia necesita procedencia y cadena de custodia cuando habrá consecuencias legales o disciplinarias. Aun sin litigio, conservar tiempos, comandos y decisiones permite aprender. La transparencia debe equilibrarse con investigación, privacidad y comunicación responsable.
Restaurar desde copia no basta si permanece la credencial robada o la vulnerabilidad inicial. La recuperación valida integridad, rota secretos afectados, vigila recurrencia y aumenta capacidad gradualmente.
El análisis posterior evita buscar un único culpable. Pregunta qué condiciones permitieron el incidente, qué barreras fallaron y por qué las señales no llevaron antes a una acción. Las mejoras deben tener propietarios y verificación.
462.6. Responsabilidad, autorización y límites de la evaluación de seguridad#
Evaluar seguridad puede interrumpir servicios, acceder a datos o activar defensas. Requiere autorización explícita, alcance, horario, contactos, tratamiento de evidencia y criterios de parada. Que un sistema sea accesible no concede permiso para probarlo.
Un alcance nombra activos y técnicas permitidas, pero también dependencias excluidas. Probar un servicio propio alojado por un tercero puede afectar infraestructura compartida. La autorización debe provenir de quien puede asumir ese riesgo.
La divulgación de vulnerabilidades minimiza daño: confirma lo suficiente, evita extraer datos innecesarios y comunica por un canal adecuado. Publicar detalles explotables antes de una remediación razonable puede aumentar exposición; ocultar indefinidamente impide defensa. No hay plazo universal.
Las métricas deben reflejar riesgo. Contar vulnerabilidades o alertas favorece cantidad; importa tiempo de corrección, cobertura de activos críticos, restauraciones probadas y reducción del radio de impacto. Cumplir una lista demuestra controles observados, no seguridad absoluta.
La gobernanza decide tolerancia al riesgo, recursos y rendición de cuentas. NIST CSF 2.0 hace explícita esta función junto con identificar, proteger, detectar, responder y recuperar. La seguridad es una capacidad organizativa continua, no un estado comprado.
Síntesis#
La ciberseguridad parte de activos, flujos y escenarios de daño. Autenticación y autorización cumplen funciones distintas; mínimo privilegio limita alcance. Actualizaciones, configuración y desarrollo reducen defectos sin eliminarlos. Registro y detección convierten cambios en señales; copias probadas permiten recuperar. Responder exige preparación, contención, restauración y aprendizaje. Toda evaluación activa necesita autorización y límites proporcionados.
Preguntas de transferencia#
1. Una empresa activa autenticación multifactor. ¿Ya resolvió el acceso indebido?#
No. Quedan recuperación, sesiones robadas, autorizaciones excesivas, cuentas de servicio y engaño al usuario, entre otros riesgos.
2. Hay tres copias en línea con la misma cuenta administrativa. ¿Protegen contra ransomware?#
No necesariamente. La misma credencial puede cifrar o borrar las tres. Hace falta aislamiento, versiones y restauración probada.
3. Un escáner no reporta hallazgos. ¿El sistema es seguro?#
Sólo demuestra que ese método no detectó defectos bajo su cobertura y configuración. No prueba ausencia.
4. ¿Por qué una prueba técnicamente inocua requiere autorización?#
Porque el evaluador no controla por sí solo datos, disponibilidad, contratos ni efectos en terceros. La autoridad y el riesgo pertenecen al propietario competente.
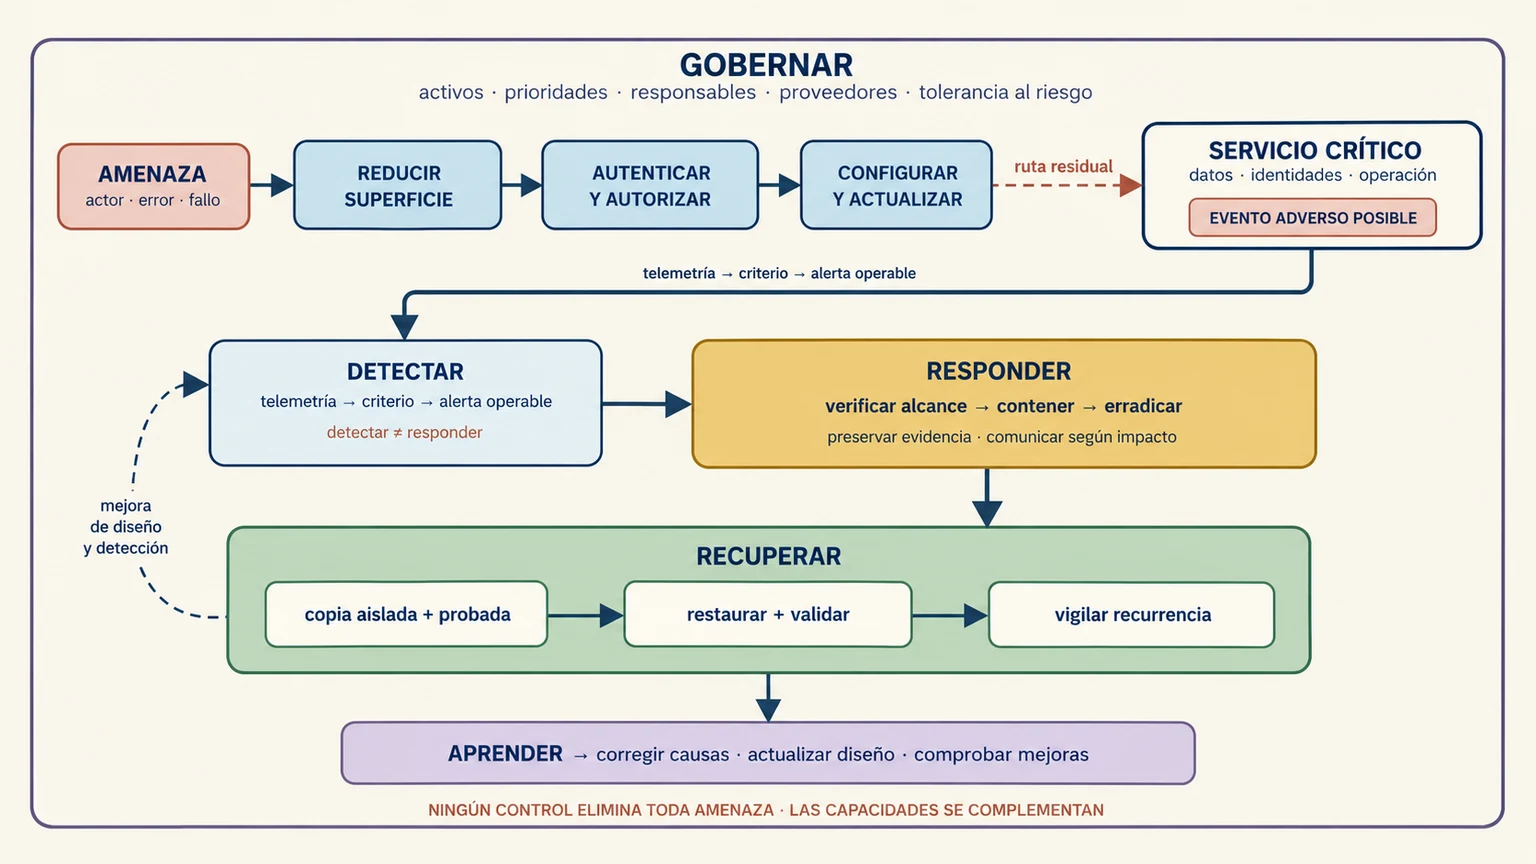
Clave de lectura. La ruta residual reconoce que la prevención puede fallar. Detección y recuperación reducen el daño sólo si están preparadas y probadas.
Fuentes y lecturas del capítulo#
- NIST. Cybersecurity Framework 2.0. 2024.
- NIST. SP 800-218: Secure Software Development Framework 1.1. 2022.
- NIST. SP 800-61 Rev. 3: Incident Response Recommendations and Considerations. 2025.
- NIST. SP 800-63-4: Digital Identity Guidelines. 2025.
- Cybersecurity and Infrastructure Security Agency. Secure by Design. Consulta: 7 de octubre de 2026.
- Ross Anderson. Security Engineering. Wiley, 2020.